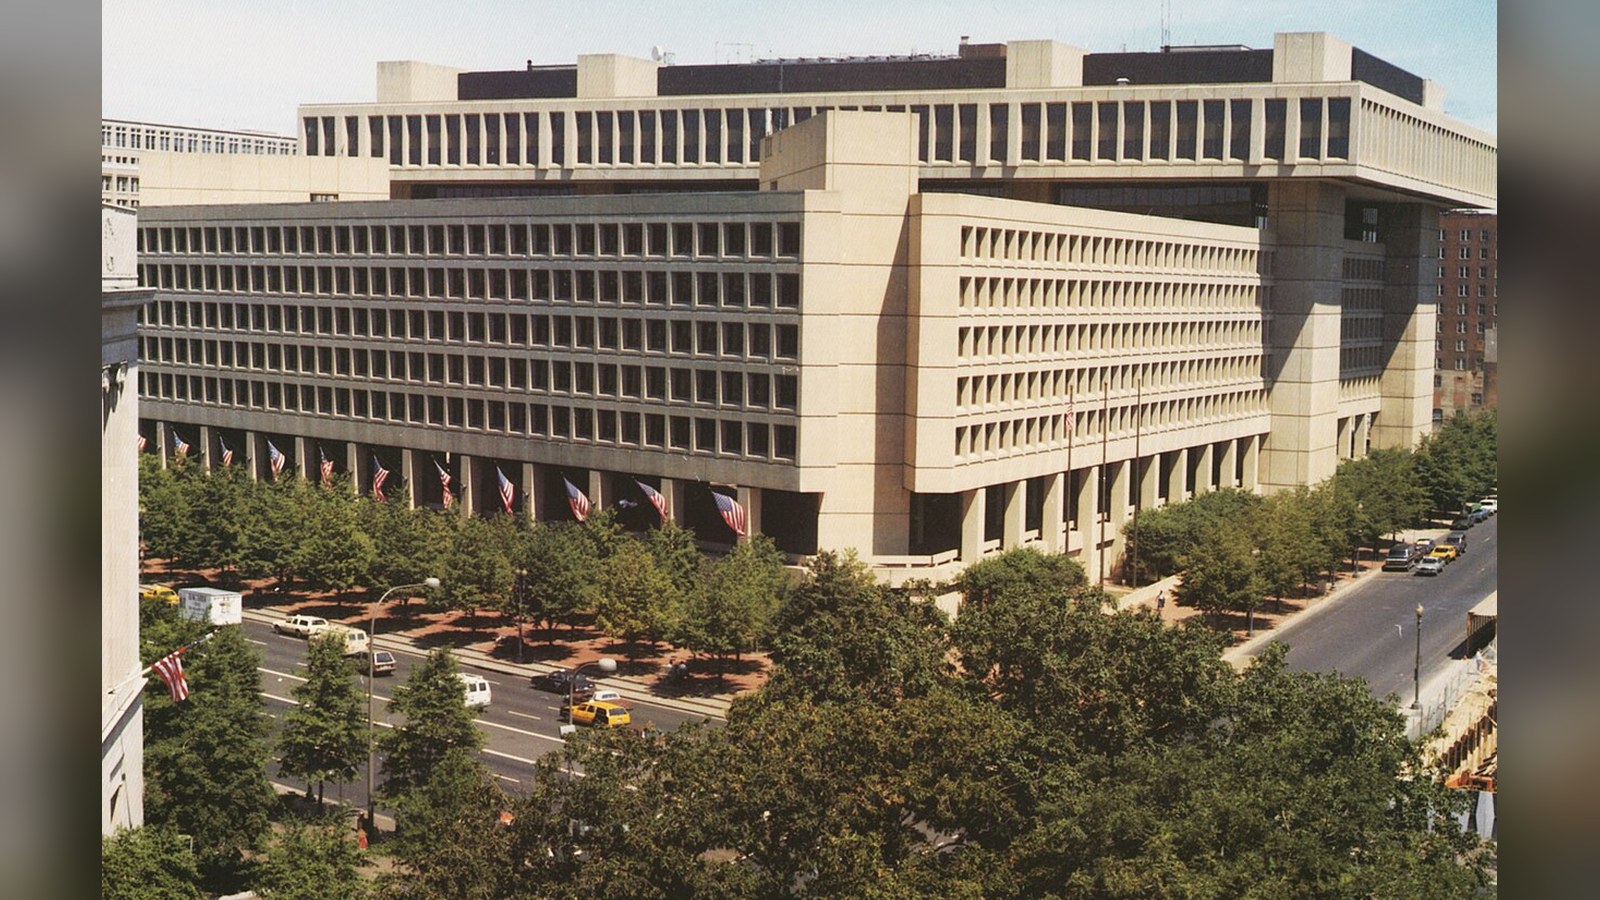
Le FBI fait face à l’une des fuites de données les plus embarrassantes de son histoire. Le collectif cybercriminel ShinyHunters affirme s’être introduit lundi dans plusieurs systèmes de la police fédérale américaine et détenir des informations médicales très sensibles sur des milliers d’agents spéciaux. Mercredi, le Bureau a reconnu l’incident et assuré enquêter « de manière agressive » sur son origine.
Analyses de sang et notes de médecins
Les échantillons transmis par les pirates à plusieurs rédactions semblent authentiques. Ils proviennent des visites d’aptitude au travail imposées aux agents : résultats d’analyses de sang et d’urine, remarques des médecins sur un taux de cholestérol élevé ou une allergie alimentaire. S’y ajoutent l’identité complète des intéressés, leur adresse, leur numéro de téléphone, leur matricule, leur poste et des informations sur leur conjoint. Des hauts responsables, jusqu’aux directeurs adjoints, figurent dans les fichiers. Selon l’agence Reuters, certains agents concernés travaillent sur des dossiers liés à la Russie, à la Chine ou aux cartels de la drogue.
L’ampleur exacte reste floue. On pensait d’abord que la fuite touchait les quelque 38 000 salariés actuels du FBI, mais le groupe revendique désormais des données sur environ 60 000 personnes, anciens employés compris. ShinyHunters dit avoir exploité une faille dans un service de stockage en ligne d’Oracle, ce qui lui aurait ouvert l’accès au portail de recrutement FBIJobs, à l’outil de vérification des antécédents BEAST, à la base médicale MedLink et au système d’informations d’enquête BICS. Le FBI, lui, cherche encore à déterminer si ses propres serveurs ont été compromis ou si l’attaque est passée par un prestataire.
Une rançon qui n’est pas financière
Fait inhabituel, les pirates ne réclament pas d’argent. Ils exigent le retrait d’un avis publié en mai par le FBI à leur sujet, qu’ils jugent « offensant », et menacent de diffuser l’intégralité des données sous cinq jours. Actif depuis 2019, ShinyHunters a déjà été associé à des attaques contre Rockstar Games ou la plateforme éducative Canvas.
Pour les spécialistes, le danger est durable. Un mot de passe volé se change, pas un dossier médical, rappelle Etay Maor, de Cato Networks. Ces informations pourraient nourrir du hameçonnage ciblé, des usurpations d’identité de policiers, du chantage, voire des opérations visant directement les agents. Ciaran Martin, ancien patron du centre britannique de cybersécurité, estime que, si elle est confirmée, cette intrusion est aussi grave qu’une fuite de données peut l’être.
À lire aussi : ShinyHunters affirme avoir dérobé les données de tous les agents du FBI · Le ministère de la Justice confirme le piratage de l’email personnel du directeur du FBI Kash Patel