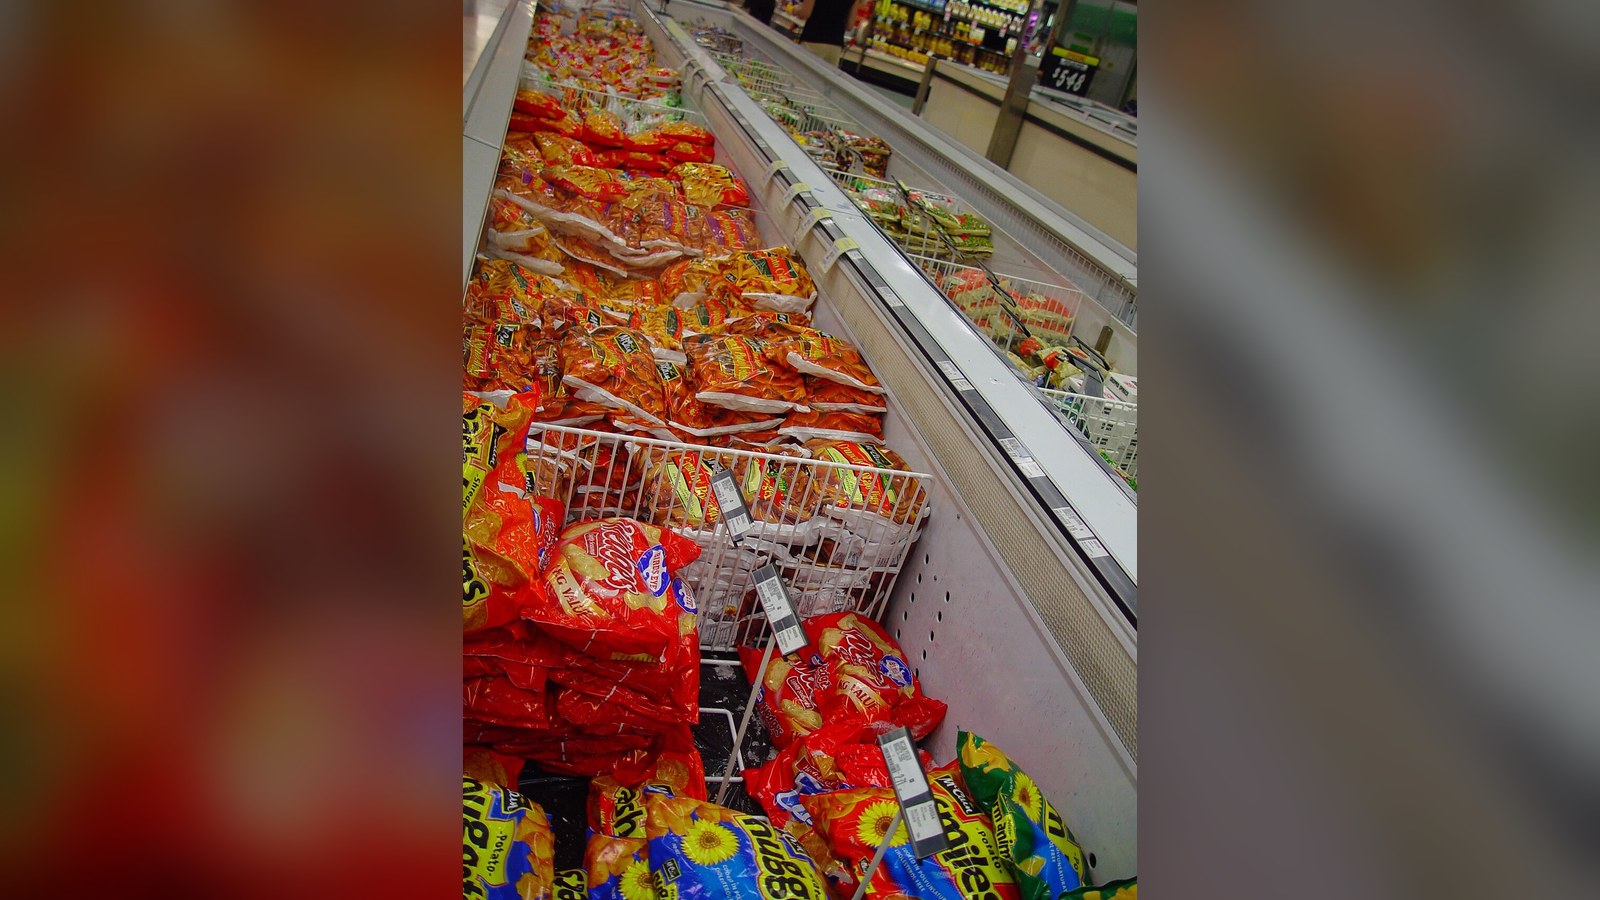
Des congélateurs et des réfrigérateurs de supermarchés européens auraient été la cible d’une cyberattaque, selon les informations disponibles à ce stade. L’affaire rappelle une réalité souvent oubliée : tout équipement relié à Internet, d’une chambre froide de magasin à une machine industrielle, peut devenir une porte d’entrée pour des pirates.
Quand une simple fonction devient une arme
Le danger n’est pas seulement informatique. Tom Hegel, chercheur chez SentinelOne, souligne qu’un attaquant qui prend la main sur ces commandes peut détourner des fonctions légitimes, comme le dégivrage, pour provoquer des dégâts. Modifier un réglage peut ainsi détruire des stocks de produits frais, et pas seulement paralyser un système informatique. Selon lui, les enseignes doivent surtout clarifier qui est responsable de la sécurité de ces équipements, et pas uniquement de leur réparation.
Des chercheurs de UK Cyber Defence ont repéré plus de 800 interfaces de gestion de la réfrigération et des bâtiments, liées à des distributeurs britanniques, accessibles depuis Internet. Cela ne signifie pas qu’elles sont piratables, mais des mots de passe faibles ou des logiciels non corrigés pourraient suffire à les exposer. Le Centre national de cybersécurité britannique dit travailler avec ses partenaires pour comprendre les incidents et n’avoir connaissance d’aucun impact au Royaume-Uni.
Les appareils domestiques sont-ils concernés ?
Rien n’indique, à ce stade, que les électroménagers des particuliers soient visés. Des failles ont déjà existé : en 2015, des chercheurs avaient montré qu’un réfrigérateur connecté de Samsung pouvait permettre d’intercepter du trafic Internet. Depuis avril 2024, le Royaume-Uni impose à certains fabricants d’objets connectés grand public des exigences minimales, notamment sur les mots de passe et les mises à jour de sécurité.
Ciaran Martin, ancien patron du Centre national de cybersécurité britannique, estime que les constructeurs doivent faire davantage. Aux consommateurs, il conseille de garder leurs appareils à jour et d’activer la double authentification partout où c’est possible : « Ça prend quelques secondes. »
Un précédent qui inquiète
Les distributeurs savent déjà ce qu’une attaque peut coûter. En mai 2025, les chaînes britanniques Marks & Spencer et Co-op avaient été frappées par des rançongiciels, laissant certains rayons vides pendant plusieurs jours. Pour les experts, les réseaux d’énergie, d’eau ou de transport reliés à distance pourraient subir le même type de risque, en particulier chez les petits opérateurs aux équipements anciens.
À lire aussi : Supermarchés français : une cyberattaque fait chauffer les frigos jusqu’à 50 °C