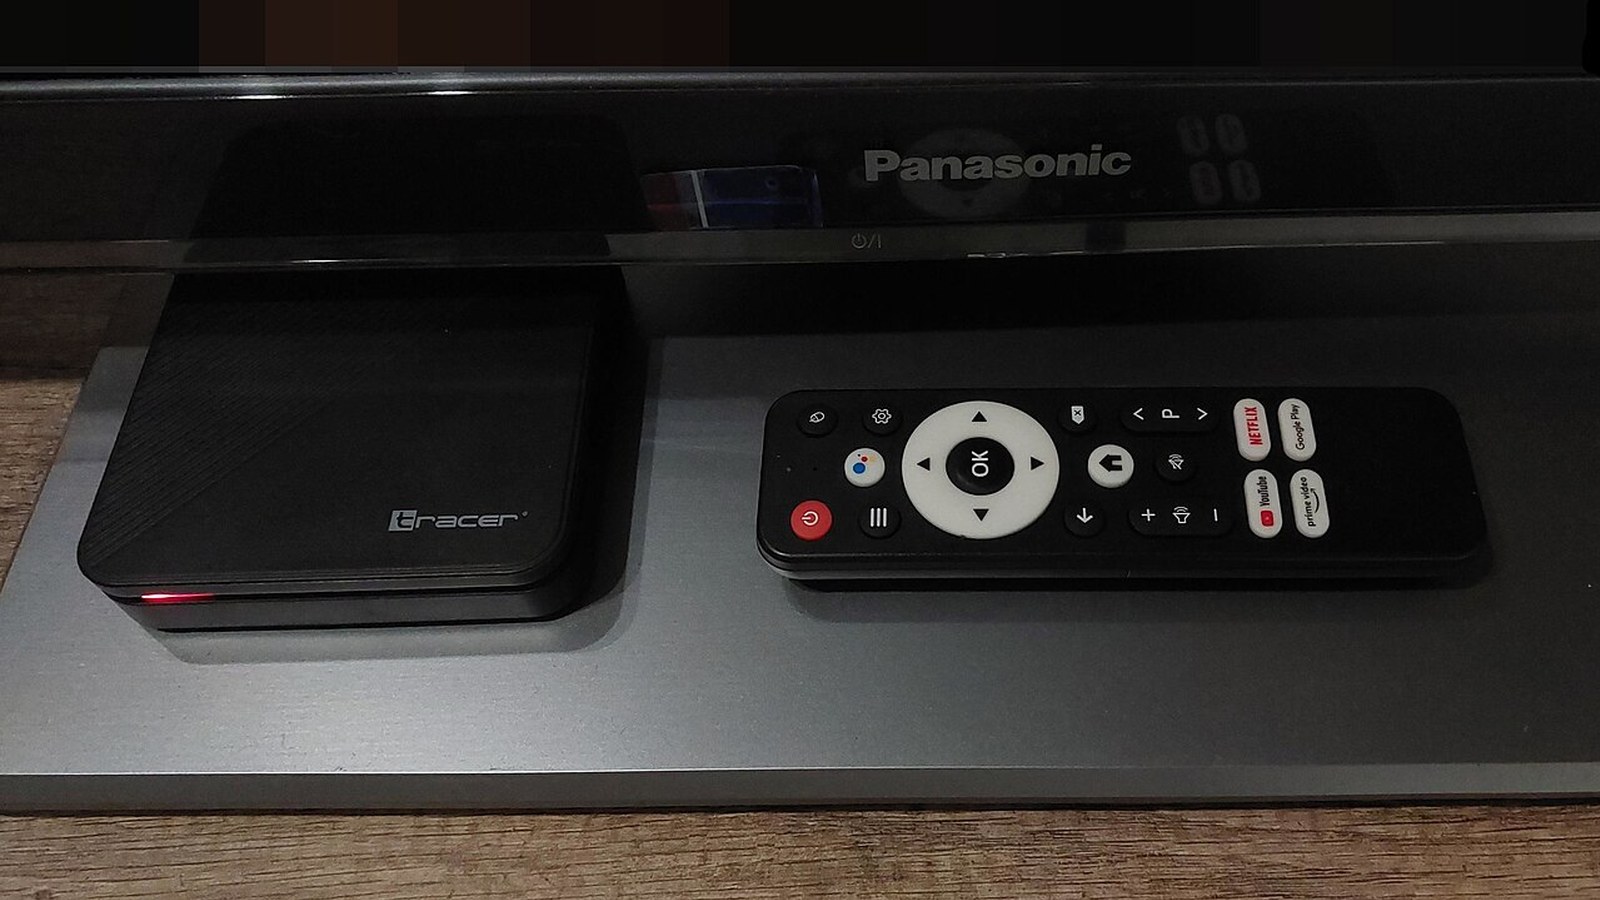
Un réseau de plus de 1,3 million d’appareils Android, répartis dans plus de 200 pays, vient d’être perturbé par une coalition d’entreprises de cybersécurité travaillant avec l’Agence nationale de police du Japon. Le point commun de ces machines : des boîtiers TV et des vidéoprojecteurs livrés avec une porte dérobée déjà installée dans leur firmware, baptisée XCPE.
Un piège installé dès l’usine
Selon le Google Threat Intelligence Group, cette porte dérobée et le réseau de machines zombies qui en découle ont été conçus, déployés et exploités à des fins lucratives par Videostrong Technology, un fabricant basé à Shenzhen, en Chine. Toujours d’après Google, l’entreprise aurait vendu l’accès aux appareils à des affiliés criminels, qui pouvaient y installer des modules malveillants supplémentaires. Videostrong n’avait pas répondu aux sollicitations de la presse au moment de la publication des informations.
Concrètement, l’acheteur branchait son boîtier à son réseau domestique sans se douter de rien. Le logiciel préinstallé se présentait comme un simple outil de gestion à distance, mais il se connectait à un serveur donnant à l’opérateur un contrôle total : installer ou supprimer des applications, modifier des réglages, pousser des mises à jour. La connexion Internet du foyer servait ensuite de relais pour masquer du trafic malveillant.
La société TrendAI affirme avoir recensé, entre le 3 juin et le 1er octobre, plus de 3,8 millions d’adresses IP distinctes, domestiques et mobiles, reliées à cette opération.
Une opération qui dépasse XCPE
Outre Google, la coalition réunit Lumen, Human Security, Plume, Synthient et TrendAI. Elle a aussi neutralisé les domaines de commande des modules des affiliés. Comme ces derniers disposaient d’autres canaux de diffusion, Google estime que cette coupure devrait couper l’accès à au moins 10 millions d’appareils compromis supplémentaires.
Le géant américain affirme avoir rompu ses relations avec Videostrong et interdit au fabricant de produire des appareils embarquant les applications Google préinstallées. Cette affaire s’inscrit dans le même écosystème que BadBox 2.0, un autre réseau qui avait infecté plus de 10 millions de boîtiers et d’autres appareils avant d’être démantelé en mars 2025.
Ce que cela change pour le public
Le cas rappelle qu’un appareil très bon marché peut être infecté avant même son déballage, sans que l’utilisateur ait commis la moindre erreur. Pour les particuliers, la prudence consiste à privilégier des boîtiers certifiés par Google et vendus par des enseignes établies, plutôt que des modèles sans marque aux tarifs anormalement bas.
À lire aussi : Un botnet de plus de 17 millions d’appareils a été démantelé
Image : Oliwier Jaszczyszyn of kontrabanda.net website, CC BY-SA 4.0, via Wikimedia Commons