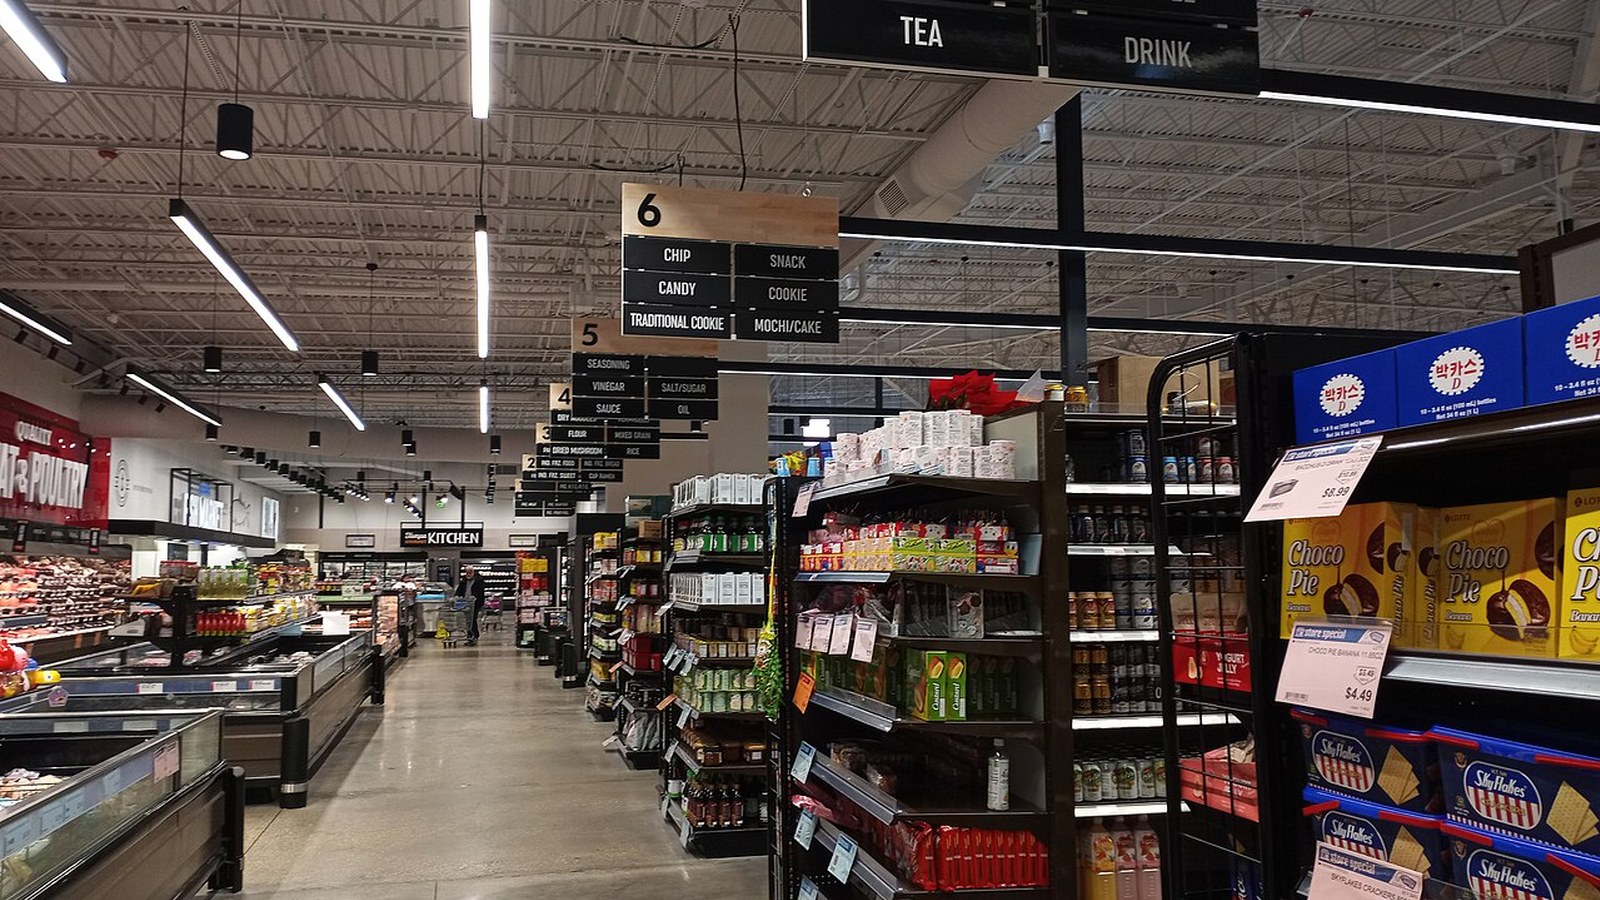
Des centaines de supermarchés français ont vu leurs rayons froids dérailler en quelques heures. Selon les autorités françaises, environ 700 magasins ont été touchés par une attaque informatique visant les systèmes de réfrigération : des chambres froides et congélateurs ont cessé de fonctionner normalement, des tonnes de denrées périssables ont été perdues et, dans certains cas, des incendies se sont déclarés.
Des contrôleurs connectés laissés grands ouverts
Les pirates, restés inconnus, se sont attaqués aux contrôleurs reliés à Internet qui permettent aux techniciens de piloter à distance l’ensemble des appareils frigorifiques d’un magasin. Une fois ces boîtiers compromis, ils ont activé les systèmes de dégivrage assez longtemps pour que la température grimpe jusqu’à 50 °C. Le temps que l’intrusion soit repérée, les aliments étaient avariés et certaines installations électriques avaient pris feu.
Le plus troublant est que cette attaque n’avait rien d’inévitable. Les trois modèles de contrôleurs concernés, fabriqués par Danfoss (Danemark) ainsi que par Dixell et sa maison mère Copeland (États-Unis), ont fait l’objet d’avis de sécurité et de rapports de chercheurs signalant des failles critiques. Elles permettent de se connecter à distance avec des droits d’administrateur.
Dans le cas de Danfoss, les anciens boîtiers utilisaient un mot de passe qui change chaque jour, mais qui est calculé à partir de la date par un micrologiciel accessible publiquement. Un attaquant qui prend le temps d’analyser ce code peut donc retrouver le mot de passe du jour sur n’importe quel appareil non mis à jour, et ce mot de passe est le même dans des centaines, voire des milliers de magasins. Plusieurs failles du même ordre ont aussi été corrigées ces derniers mois sur les contrôleurs Copeland et Dixell.
Une leçon pour tout le matériel connecté
Cet épisode rappelle que les équipements industriels branchés au réseau, souvent installés puis oubliés, sont des cibles de choix. Des correctifs existent, mais encore faut-il qu’ils soient appliqués, et que ces boîtiers d’administration ne soient pas directement exposés sur Internet. Pour les enseignes, la facture se compte en millions d’euros entre marchandises détruites, fermetures temporaires et réparations.