L’agence norvégienne de coopération au développement, Norad, a confirmé qu’une attaque informatique a exposé les données de l’ensemble des utilisateurs de son portail de subventions. Au total, 20 614 personnes inscrites, rattachées à 12 511 organisations, ont vu leur nom et leur adresse e-mail dérobés.
Vingt-sept comptes compromis
Selon l’agence, les pirates ont pris le contrôle de 27 comptes, qu’ils ont ensuite utilisés pour accéder au portail, ouvert en 2017, et aux informations qu’il renferme. L’intrusion a été détectée le 30 octobre, mais Norad n’a pas précisé depuis combien de temps les attaquants avaient accès au système. Les dossiers de candidature d’au moins trois organisations sont également concernés, et ce chiffre pourrait augmenter à mesure que l’enquête avance.
Le directeur de la numérisation de l’agence, Torger Kjeldstad, a qualifié l’attaque de « complexe » et indiqué qu’une cellule de crise avait été mise en place. Norad fait appel à des experts externes en cybersécurité afin de déterminer précisément quelles données ont été consultées. Il affirme par ailleurs qu’il « devrait être sûr » de continuer à utiliser ses services pendant ce temps.
Une inquiétude pour les zones sensibles
Le point le plus délicat concerne les demandeurs établis dans des « zones de conflit et des États autoritaires ». L’agence reconnaît ne pas pouvoir garantir que leurs coordonnées n’ont pas été exposées et dit prendre la question « très au sérieux ». On ignore encore si ces personnes figurent bien parmi les utilisateurs inscrits.
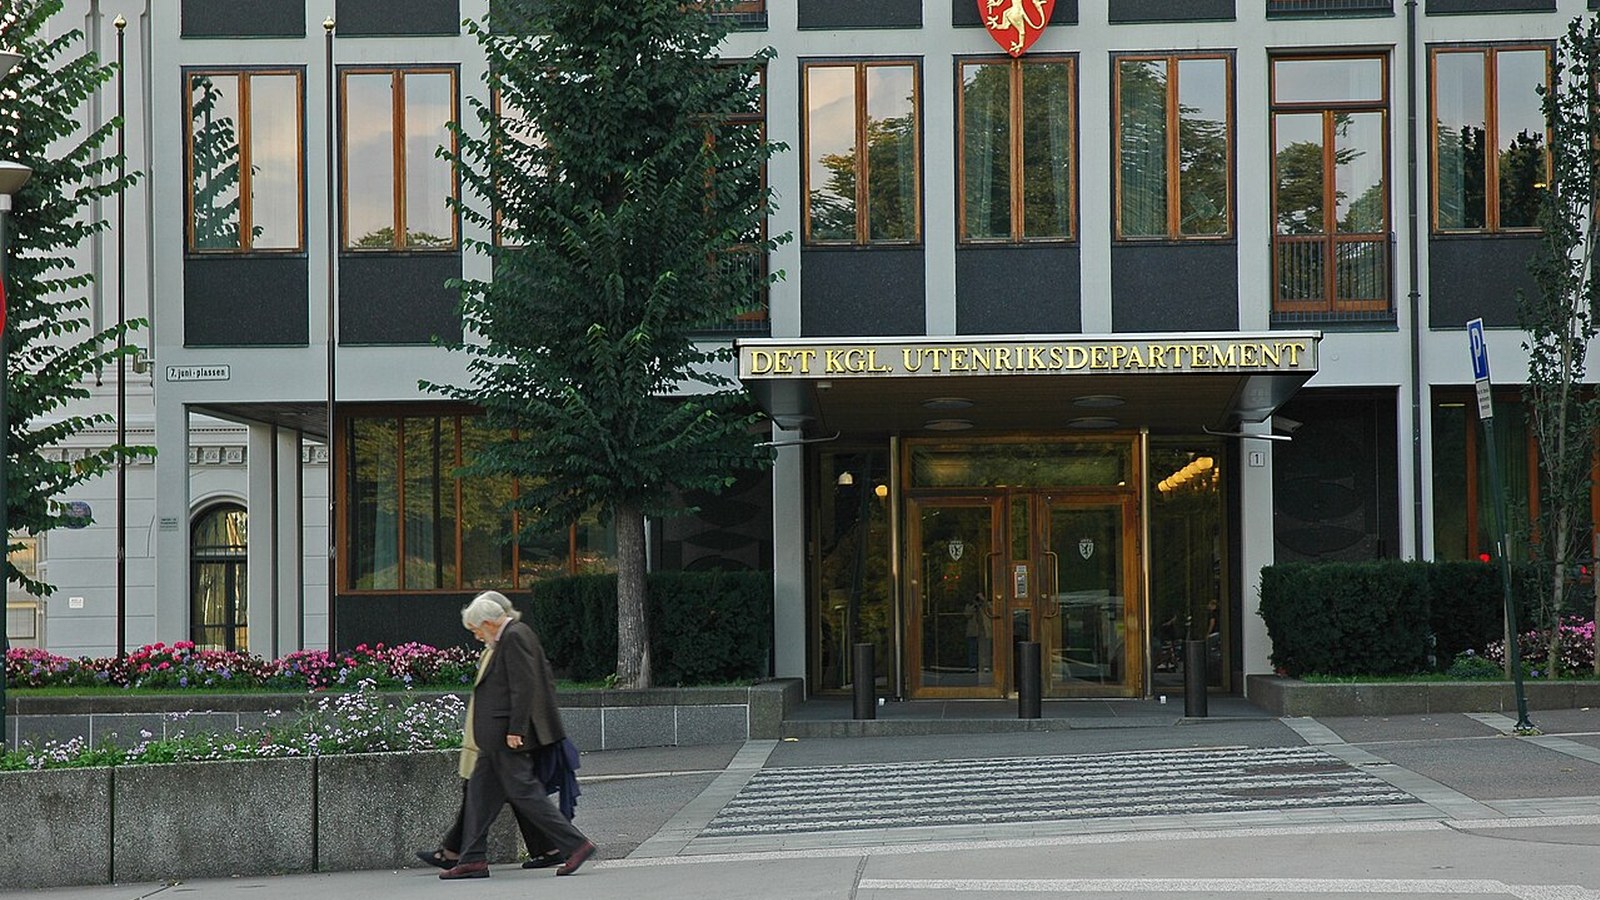
Le portail, géré par Norad, organisme rattaché au ministère norvégien des Affaires étrangères, traite les demandes d’organisations du monde entier. Il a notamment servi à soutenir du journalisme d’investigation indépendant en Moldavie ou des enfants et prisonniers de guerre ukrainiens. Pour des associations qui travaillent dans des contextes politiquement risqués, la fuite d’une simple liste de contacts peut avoir des conséquences bien réelles.
L’identité des auteurs n’est pas connue. Cet incident rappelle que les comptes d’utilisateurs, souvent protégés par un simple mot de passe, restent une porte d’entrée privilégiée, y compris pour des institutions publiques. Les personnes inscrites sur ce type de portail doivent rester vigilantes face aux tentatives d’hameçonnage qui pourraient exploiter les adresses volées.
À lire aussi : La base de données utilisateurs de Condé Nast aurait été piratée, Ars non affecté