Des pirates soupçonnés d’être liés au Kremlin ont réutilisé des failles d’iOS et d’Android pourtant déjà corrigées pour tenter d’infecter les téléphones de visiteurs de plusieurs sites web. C’est ce qu’ont indiqué mercredi des chercheurs de la société de cybersécurité Sekoia, qui jugent avec une confiance « modérée à élevée » que l’opération émane du service de renseignement extérieur russe.
Des sites imités pour piéger les visiteurs
Le principe est simple : l’internaute se rend sur l’un des sites visés, potentiellement des centaines, et du code JavaScript injecté dans le trafic analyse son appareil. Selon la plateforme détectée, iPhone ou Android, une charge malveillante adaptée est ensuite déployée. Son but : dérober les cookies du navigateur et, dans certains cas, les mots de passe Wi-Fi ainsi que l’ensemble des données de l’appareil mobile.
Plusieurs des sites ciblés ont un lien avec la guerre menée par la Russie contre l’Ukraine. Les attaquants ont aussi copié america250.org, le site d’une organisation apartisane qui réunit des parlementaires, des chefs d’entreprise et au moins un ancien membre de l’administration Trump, consacrée au 250e anniversaire de l’indépendance américaine. Pour cela, ils ont enregistré un nom de domaine voisin et l’ont utilisé comme relais : le faux site affichait le contenu du vrai, mais y ajoutait du code piégé.
Les chercheurs estiment que ce choix n’est pas anodin. Selon eux, la dimension symbolique de cette célébration pourrait servir de prétexte à des campagnes d’hameçonnage ciblé, sous forme de fausses invitations.
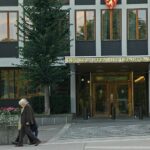
Un second site frauduleux imitait celui d’un hôtel de luxe londonien, situé à proximité de plusieurs institutions britanniques sensibles, dont le ministère de la Défense et le 10 Downing Street. D’après des informations de sources ouvertes, le président ukrainien Volodymyr Zelensky y a séjourné le 14 octobre lors d’une visite.
Ce que cela change pour les utilisateurs
L’enseignement principal est que des failles déjà corrigées restent exploitables tant que les appareils ne sont pas mis à jour. Les attaquants comptent sur les téléphones restés sur d’anciennes versions d’iOS ou d’Android. Installer rapidement les mises à jour du système et du navigateur reste donc la protection la plus efficace, y compris pour les personnes qui ne se considèrent pas comme des cibles. Les chercheurs précisent par ailleurs que leur attribution à la Russie repose sur une évaluation, et non sur une certitude.
À lire aussi : Des millions d’iPhone peuvent être piratés avec un nouvel outil découvert en circulation · Le gouvernement américain avertit que des hackers russes ciblent les routeurs domestiques